 AgentReins
动手试试
“我检查了配置文件,定位到部署失败的原因,全程只在本地查看。”
它说只是看了看。
真的吗?
powershell.exe 启动(编码命令已解码)读取 .env(命中凭据清单)curl.exe 启动 · DNS 解析 paste.example.com连接 paste.example.com:443(TLS SNI 已确认)累计发送 1.4 KiB · 触发行为链告警
回复是它的说法,系统事件是实际发生的事。AgentReins 把两边放到一起,由你判断。
以上为示例数据
AgentReins 是什么
给 AI Agent 装上行车记录仪
它安静地运行在 Windows 上,不拦截、不打断。支持实时采集,也支持导入装机前的历史会话日志,让每一次复盘都有凭有据。
看见
同时采集语义会话、已安装工具(MCP / Skill / 插件 / Hook)、ETW 系统事件(进程、文件、注册表、DNS),以及明文 HTTP 与 TLS 元数据。
关联
把“模型决定做什么”和“系统发生了什么”连起来,跨步骤识别写入后执行与污点传递等行为链。能证明的画实线,推断的标候选,连不上的写断点。
留痕
按“风险 → 证据 → 处置”就地展开复核并记录结论,支持一键导出零 JS 离线 HTML 证据包,对照 14 套国内外合规条款。
一条完整的证据链
从一句话,
追到一个字节
动手试试
风险 → 证据 → 处置与留痕
这是分析风险的思路,也是产品的操作路径:选一项风险,直接展开证据原文、OWASP ASI 标签与合规条款,完成处置或导出离线证据包。
不编,也不瞒
没有证据的地方,
绝不画实线
时间上挨得近,不等于有因果。审计工具最危险的不是看不见,而是把猜测说成事实。
0层观测覆盖从用户请求到最终回复,逐层标明能看到什么
0项 Agent 能力Shell、文件、MCP、Skill、Hook 等
0类风险检测凭据、配置、命令、外联、高频、行为链
0套合规标准国内外 132 条相关条款有据对照
0次阻断审计模式只记录,不干预 Agent 运行
观测范围
12 层,每一层都说清边界
点开任意一层,看它的证据来自哪里、哪些是看不到的。第 9 层网络已明确区分 ETW、DNS 3008 与 NDIS 明文 HTTP / TLS 元数据。
七类风险
- 凭据文件访问
- 凭据进入模型上下文
- 配置与策略修改(含注册表)
- 可疑命令(含 Base64 解码)
- 网络外联(新目的地 / 大流量 / 凭据后外联)
- 高频操作(文件 / 网络 / 注册表)
- 行为链(写入后执行 / 侦察外联 / 污点传递)
工具治理 · 合规自查 · 长周期留痕
不止看到一次调用,
还能盘清家底、留下铁证
把本机工具供应链盘点、14 套国内外合规条款对照、段间防篡改链与长周期分级归档收敛在一处,每一条结论都回链到真实数据。
用途
谁需要它
产品
一眼看清所有 Agent 的动向
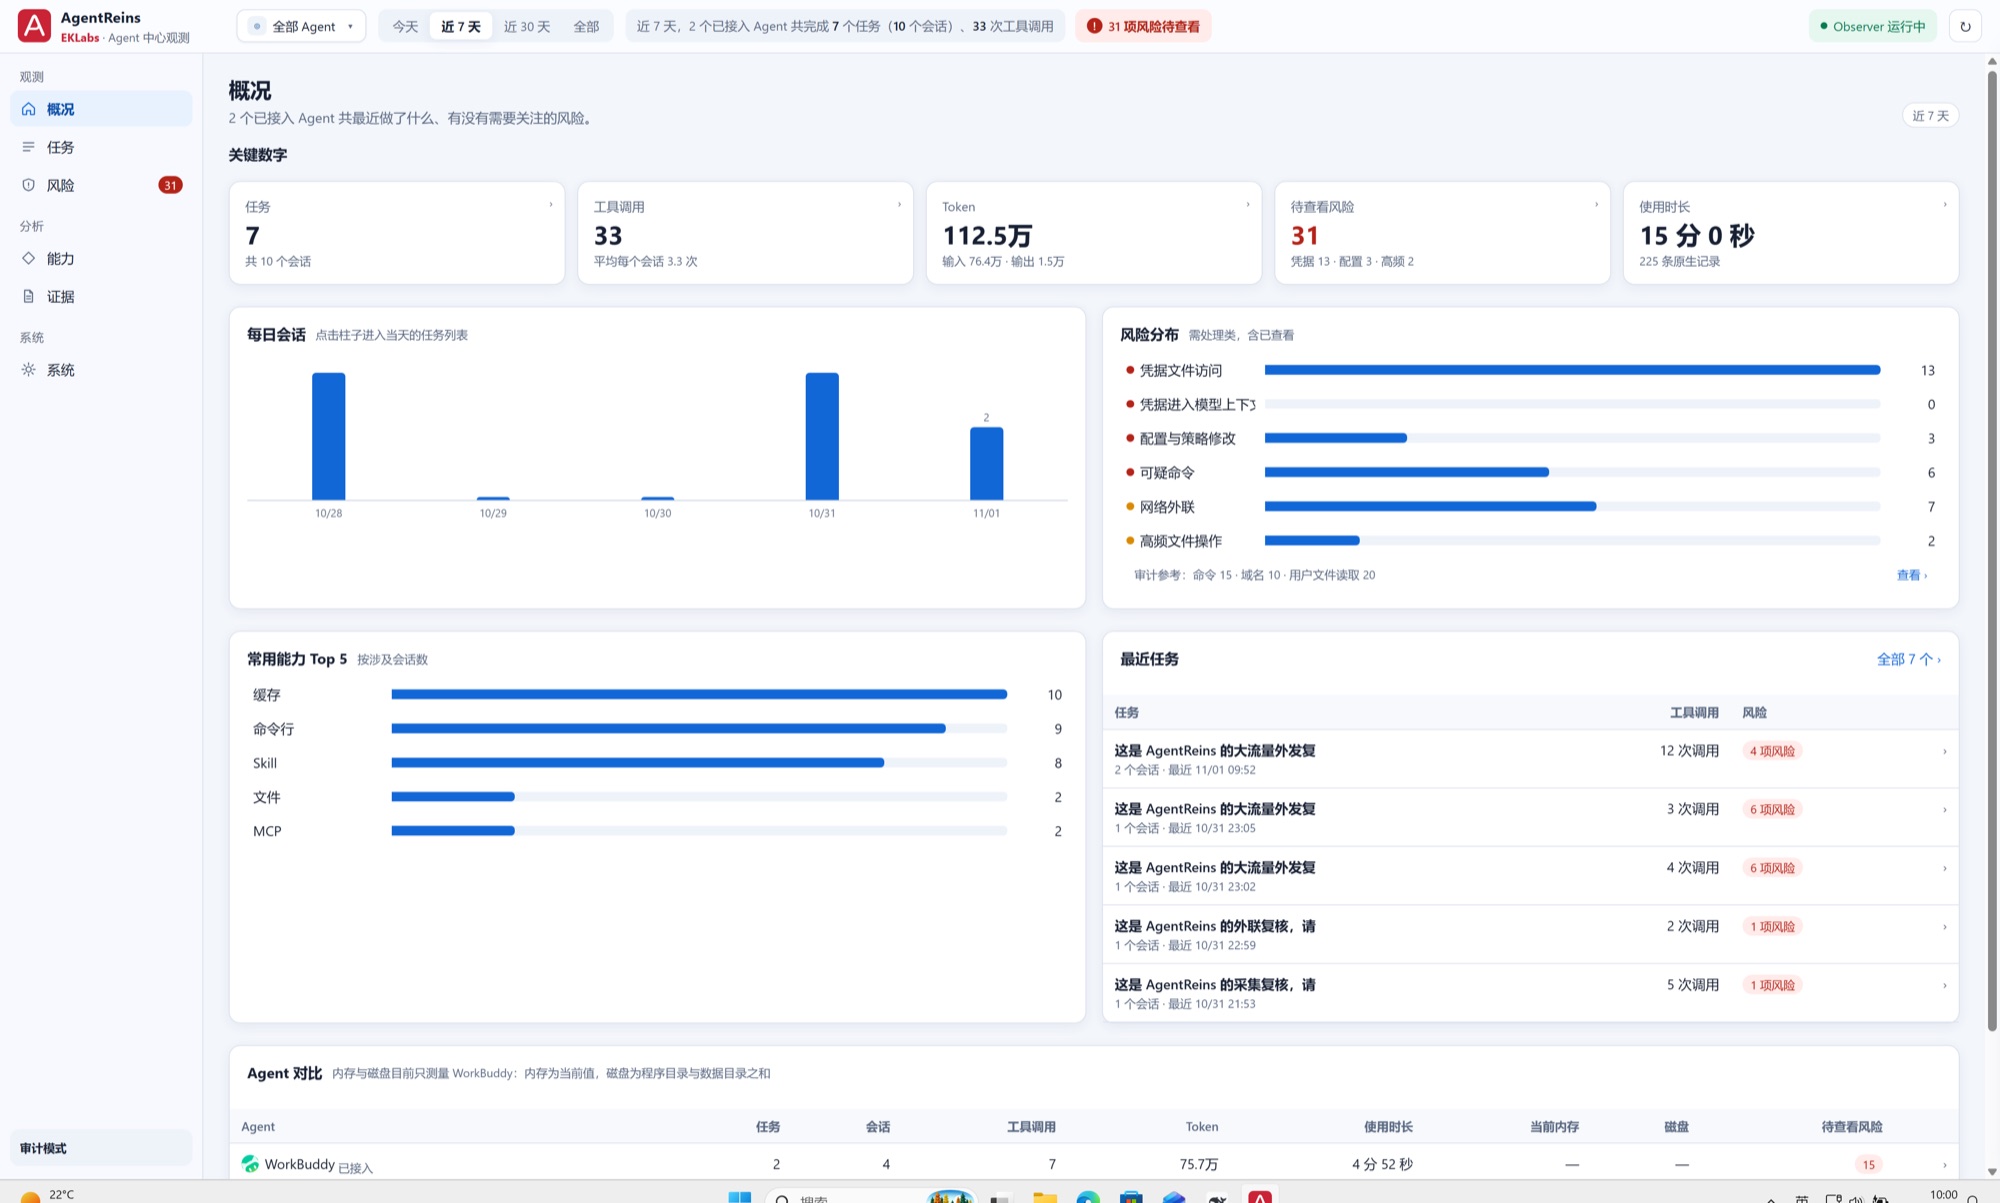
概况、任务、风险、能力、证据、网络、合规,一层层展开。支持按 Agent 查看,也能把多个 Agent 放在一起比较。
 WorkBuddy内置支持
 DeepSeek Harness内置支持(桌面版与命令行版)
- +你的 Agent自动发现疑似 Agent,一键生成 Agent 包;按通用格式写日志,就有语义证据
边界
它不做什么
不阻断
审计模式只记录,不拦截、不改写 Agent 的任何操作。
不解密 HTTPS
被动捕获可解析明文 HTTP/1.1 与 TLS 元数据(SNI / ALPN),绝不碰密钥或解密 HTTPS 正文。
不替你下结论
合规自查逐条写明依据与不覆盖原因,不算总分;是否有问题由人来判断。
默认不离开本机
压缩证据与索引留在本地;仅在用户显式配置后通过 Syslog(可选 TLS)外发摘要。